Привет, Мир!
В предыдущей статье про OPNsense мы отправляли выбранный трафик через WireGuard. Сегодня разберём другую задачу. Если провайдер меняет внешний IP-адрес, вручную обновлять DNS-запись каждый раз неудобно. Давайте установим плагин os-ddclient, настроим обновление одной записи и проверим, какой адрес возвращает DNS.
Где искать плагины в OPNsense
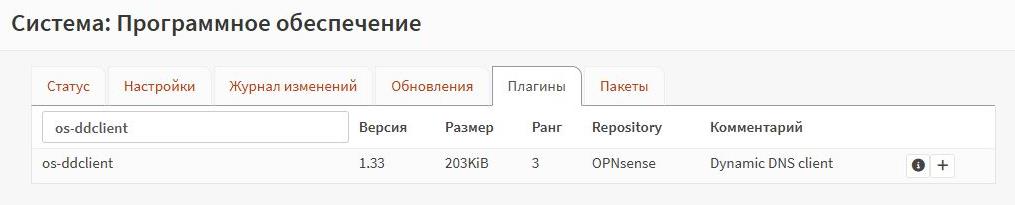
Откройте System → Firmware → Plugins. В русском интерфейсе это Система → Программное обеспечение → Плагины. Здесь собраны плагины, которые можно установить из репозитория OPNsense. Соседняя вкладка Packages («Пакеты») показывает установленные программные пакеты, включая зависимости.
По умолчанию на вкладке Plugins видны плагины первых двух уровней поддержки. Если нужного пункта нет, включите показ плагинов сообщества. В зависимости от версии это Show community plugins или ссылка Click to view the community plugins под списком. os-ddclient относится к третьему уровню поддержки. Документация OPNsense по плагинам · Уровни поддержки
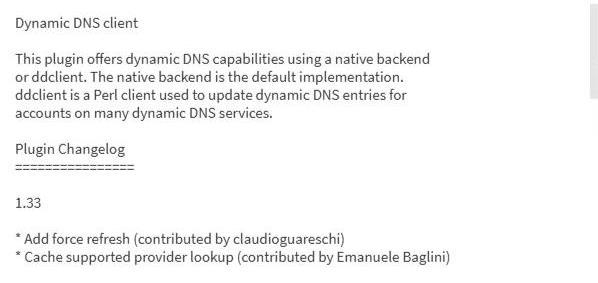
По кнопке ⓘ в строке плагина можно посмотреть описание, сопровождающего и журнал изменений, если он есть. В карточке os-ddclient указано, что плагин умеет обновлять DNS через встроенный обработчик native или через ddclient. Журналы изменений плагинов OPNsense
Устанавливаем os-ddclient
- Сохраните резервную копию конфигурации через System → Configuration → Backups. При экспорте можно защитить файл паролем. Резервное копирование конфигурации OPNsense
- Вернитесь в System → Firmware → Plugins и найдите
os-ddclient. - Нажмите + в строке плагина и дождитесь завершения установки.
- Откройте Services → Dynamic DNS → Settings. Если новый пункт меню сразу не появился, обновите страницу. Установка Dynamic DNS в OPNsense
Установка добавляет плагин и его зависимости. Чтобы запись DNS начала обновляться, нужно добавить учётную запись провайдера и включить службу.
Настраиваем обновление DNS-записи
Подготовьте запись и токен
В примере используем Cloudflare и обновляем IPv4-адрес отдельного тестового поддомена. В таблице ниже я использую vpn.example.net. Подставьте свой поддомен и свою DNS-зону. В Cloudflare создайте для него запись A в режиме DNS only, чтобы при проверке DNS возвращался адрес Вашего подключения. Используйте отдельный поддомен, особенно если рабочие записи уже обслуживают сайт или VPN. Режимы DNS-записей Cloudflare
Создайте API-токен с правом Zone → DNS → Edit для конкретной зоны. В OPNsense токен вводится в поле Password, а в поле Username для Cloudflare указывается token. Настройка Cloudflare в OPNsense
Добавьте учётную запись в OPNsense
В Services → Dynamic DNS → Settings откройте Accounts, добавьте запись и заполните основные поля.
| Поле | Значение для примера |
|---|---|
| Enabled | Включено |
| Description | Cloudflare — тестовая DNS-запись |
| Service | Cloudflare |
| Username | token |
| Password | API-токен Cloudflare |
| Zone | example.net, имя зоны |
| Hostname(s) | vpn.example.net, полное имя записи |
| Check ip method | Interface (в некоторых версиях Interface [IPv4]) для публичного адреса на WAN или ipify-ipv4 для проверки через внешний сервис |
| Interface | Выберите нужный WAN при проверке адреса интерфейса |
Если OPNsense стоит за ещё одним роутером, адрес его WAN может быть локальным. В этом случае внешний сервис покажет, с какого публичного адреса вышел запрос. Если у провайдера CGNAT, этот же адрес может использоваться несколькими абонентами. DNS-запись при этом может обновляться, а входящее подключение всё равно не дойдёт до Вашего роутера. Методы определения IPv4 в OPNsense
Запустите службу
Сохраните учётную запись. На вкладке General settings включите Enable. В Backend выберите native, если Ваш провайдер доступен в этом режиме. Для сценария с одной записью A оставьте Allow IPv6 выключенным. Сохраните и примените настройки. Поле Interval определяет, как часто служба проверяет адрес. Общие настройки Dynamic DNS
Проверяем, что DNS обновился
Сначала откройте журнал Dynamic DNS в OPNsense и проверьте, нет ли ошибки определения IP или авторизации. Затем сравните значение записи A в Cloudflare и ответ DNS.
На Linux или macOS, если установлен dig:
dig +short vpn.example.net AВ Windows PowerShell:
Resolve-DnsName vpn.example.net -Type AОжидаемый результат для записи DNS only — в ответе виден текущий внешний IPv4 Вашего подключения. Если в Cloudflare адрес уже новый, а запрос по-прежнему возвращает старый, проверьте, не отдаёт ли DNS‑резолвер сохранённый ответ до истечения TTL. Если запись включена в режиме Proxied, публичный DNS будет возвращать адреса Cloudflare. Тогда проверяйте адрес самой записи в панели провайдера. Как режим проксирования влияет на ответ DNS
Если имя обновляется, а нужный сервис снаружи недоступен, проверьте входящее подключение отдельно. При подключении через WireGuard посмотрите, появляется ли свежий handshake и есть ли обмен трафиком. В одном из разборов маршрутизации обмен ключами шёл, а трафик не проходил, потому что назначенный интерфейс WireGuard был выключен.
Как отключить плагин
Если обновлять больше не нужно только одну DNS-запись, выключите её в Accounts и примените настройки. Если перестали пользоваться всеми записями, выключите Enable в общих настройках службы. Перед удалением плагина из System → Firmware → Plugins проверьте, какие клиенты всё ещё используют это DNS-имя. Уже созданную запись у DNS-провайдера можно оставить, изменить или удалить отдельно. Без работающего клиента её адрес перестанет обновляться.
Для следующего плагина порядок тот же. Найдите его в Firmware → Plugins, посмотрите описание и уровень поддержки, установите, откройте его настройки и проверьте конкретный результат. В случае с Dynamic DNS это ответ DNS с актуальным IPv4.
Так же не забывайте о возможности задать вопросы в комментариях или Telegram канале. До связи!
Ваш комментарий будет первым